ECのカード決済セキュリティ対策|非保持化とEMV3-Dセキュアの基本
「クレジットカードのセキュリティって、決済代行の会社に任せているから大丈夫だよね?」。ネットショップを一人で切り盛りしていると、決済まわりはつい「お任せ」になりがちです。でも、ある日ニュースで「◯◯ショップからカード情報◯万件が流出」という見出しを見て、ふと不安になる。うちのお店は、本当に大丈夫なんだろうか——。
正直にお伝えすると、カード決済のセキュリティは「決済代行に任せているから安心」で終わる話ではありません。法律(割賦販売法)で、お店側にも果たすべき備えが定められているからです。とはいえ、身構える必要はありません。多くは「正しい決済のつなぎ方を選ぶ」「決済代行が用意している機能をオンにする」といった、手の届く工夫でクリアできます。今日は、むずかしく聞こえる「非保持化」や「EMV3-Dセキュア」を、いっしょにやさしくほどきながら、何をすればいいのかを順番に整理していきましょう。
結論:ECのカード決済セキュリティは、2本の柱で考えると迷いません。①カード情報を守る(非保持化)=自社サイトにカード番号を「保存・処理・通過」させず、入力から先は決済代行の画面や仕組みに任せる。②なりすましを止める(不正利用対策)=その中心がEMV3-Dセキュア(本人認証。カード番号だけでは決済させず、本人だけが分かる確認を挟む仕組み)です。日本では、ECのカード加盟店にこのEMV3-Dセキュアの導入が原則求められる方向で整備が進みました(目安として2025年3月末までの導入が求められた経緯があります)。まず今日は、①自社サイトがカード情報を「持たない」つなぎ方になっているか、②EMV3-Dセキュアが有効になっているか——この2点を決済代行会社に確認するところから始めましょう。
いま何が起きているか|「お店側の義務」になったカード情報保護
かつては「カード決済まわりは決済会社の責任」という空気がありました。でも、カード情報の流出や不正利用が社会問題になるなかで、ルールは大きく変わりました。
背景にあるのが、割賦販売法(クレジットカードなどの取引を定めた法律)の改正です。この改正で、カードを扱うお店(加盟店)にも、カード情報を安全に管理する義務と、不正利用を防ぐ対策を講じる義務が明確に求められるようになりました。「決済会社に任せているから」では済まされず、お店自身が備える時代になったのです。詳しい実務指針は、業界団体である一般社団法人 日本クレジット協会が公表する「クレジットカード・セキュリティガイドライン」にまとめられ、対策の事実上の基準になっています。
この流れのなかで、EC事業者に強く求められるようになったのがEMV3-Dセキュア(3Dセキュア2.0とも呼ばれる本人認証の仕組み)の導入です。従来の3Dセキュアが「決済のたびにパスワード入力を求めて、かえって買い物を面倒にする」と敬遠されがちだったのに対し、EMV3-Dセキュアは、取引の状況を見てあやしいときだけ追加確認を挟む(多くの正規取引はそのまま通す)よう進化しました。国のキャッシュレス施策のなかでも、ECの不正利用を減らす切り札として位置づけられ、カード加盟店に原則導入が求められる方向で整備が進みました(目安として2025年3月末までの導入が求められた経緯があります。自店の状況は必ず決済代行会社や公式情報で確認してください)。
なぜここまで求められるのか。理由はシンプルで、ECの不正利用被害が大きいからです。盗まれたカード番号を使ってネットで買い物される「なりすまし」は、実店舗のようにカード現物や対面確認がないぶん、防ぎにくい。だからこそ「番号を漏らさない(非保持化)」と「番号を盗まれても使わせない(本人認証)」の両輪が要る、というわけです。
具体例|「守る」と「止める」の2本柱でそろえる
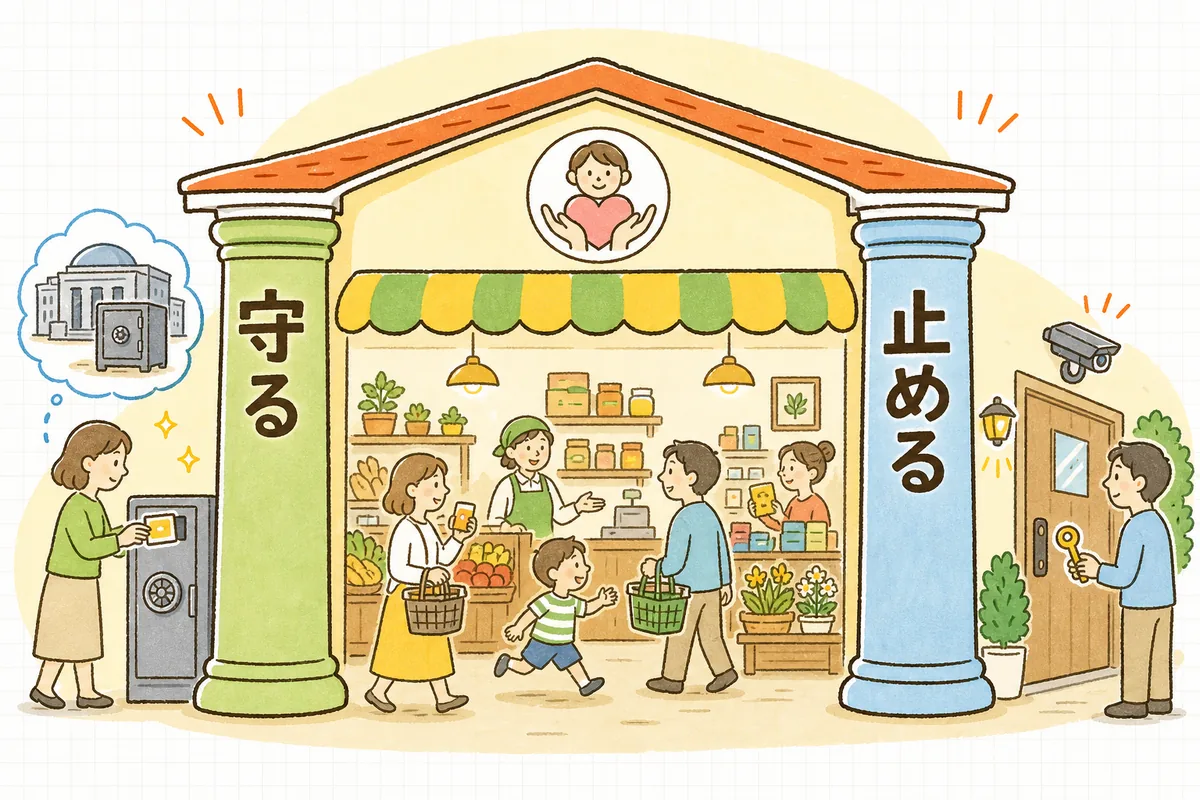
やることを、大きく2本の柱に分けて考えます。どちらか片方だけでは不十分で、両方そろって初めて守りになります。
柱①:カード情報を「守る」=非保持化で、そもそも持たない
非保持化とは、自社のECサイトやサーバーに、カード番号などの情報を「保存しない・処理しない・通過させない」状態にすることです。手元にカード情報がなければ、万一サイトに侵入されても、そこから盗まれるカード情報はありません。「守る」の基本は、そもそも持たないことにあります。
実現のしかたは、決済のつなぎ方(連携方式)で決まります。
- リンク型(リダイレクト型):カード情報の入力ページを、決済代行会社の画面に飛ばす(またはお店のページに埋め込む)方式。お客さんはカード番号を決済代行会社の安全な画面に入力し、自社サイトには番号が渡りません。中小のショップで最も導入しやすく、非保持化の王道です。
- トークン方式(JavaScript型):見た目は自社ページのまま、入力されたカード番号をその場で決済代行会社に送り、番号の代わりに「トークン」(本物の番号の代わりになる使い捨ての文字列)を受け取って処理する方式。自社サーバーは本物の番号を通さないため、非保持を保てます。
- 自社でカード情報を保持する方式:技術的には可能ですが、その場合はPCI DSS(カード業界の国際的なセキュリティ基準)への準拠が求められ、対応の負担は大きくなります。特別な事情がなければ、中小ECは非保持化(リンク型・トークン方式)を選ぶのが現実的です。
ポイントは、「うちのサイトは、カード番号がどこを通っているか」を把握すること。多くのカートや決済代行は非保持化に対応していますが、設定や連携方式によっては番号が自社を経由してしまう場合もあります。ここは自己判断せず、決済代行会社に「この連携方式は非保持化に対応しているか」を確認するのが確実です。
柱②:なりすましを「止める」=本人認証と多面的なチェック
非保持化で「漏らさない」を固めても、よそから漏れたカード番号を使った不正利用は防げません。そこで必要なのが、盗まれた番号を「使わせない」仕組みです。
- EMV3-Dセキュア(本人認証):不正利用対策の中心です。カード番号・有効期限だけでは決済を通さず、取引の状況を見て、必要なときにカード会社側で本人確認(アプリの承認やワンタイムパスワードなど)を挟みます。正規のお客さんはほとんど素通りで、あやしい取引だけ止められるのが、いまのEMV3-Dセキュアの利点です。まずはこれが有効になっているかを最優先で確認しましょう。
- セキュリティコード:カード裏面などの3〜4桁の番号(CVV/CVC)を入力させ、カード現物を持っているかを確かめる補助的な対策です。
- 属性・行動分析(不正検知):注文の内容や振る舞い(短時間に大量注文、いつもと違う国からのアクセス、過去に不正のあった住所など)から、あやしい取引を見つけて止める仕組み。決済代行会社が提供する不正検知サービスを使えます。
- 配送先情報の活用:過去に不正があった配送先や、転送業者を経由するような不自然な宛先を、注文時にチェックする対策です。
ガイドラインでは、こうした対策を複数組み合わせて多面的に守ることが求められています。すべてを一度に導入できなくても、まずEMV3-Dセキュア、次に不正検知という順で厚くしていくのが現実的です。なお、それでも不正決済がすり抜けてしまうことはあります。カード会社経由で売上が取り消されるチャージバック対策と返金対応の実務も、あわせて備えておくと安心です。
やりがちなNGと、その直し方
・「決済代行に任せているから対策済み」と確認しない:非保持化もEMV3-Dセキュアも、設定次第で有効・無効が分かれます。→ 契約している決済代行会社に「非保持化に対応しているか」「EMV3-Dセキュアは有効か」を具体的に確認する。
・カード情報をメールや管理画面で扱ってしまう:電話・メールで番号を聞いてメモする、といった運用は非保持化に反します。→ カード情報は人が触れない導線(決済画面での入力)に一本化する。
・本人認証を「面倒だから」と外す:カゴ落ち(買う直前の離脱)を恐れて認証を切ると、不正利用のリスクを丸ごと抱えます。→ いまのEMV3-Dセキュアは正規取引の多くを素通りさせる設計。まず有効にして様子を見る。
・不正が起きてから慌てる:初動の遅れが被害を広げます。→ 不正を検知したときの止め方・返金・記録の手順を先に決めておく。
あなたへの影響|「守れる決済」は、売上と信頼の両方を守る
カード決済のセキュリティを整えることは、単なる「義務だからやる」作業ではありません。お店の売上と信頼を、静かに支えてくれます。
まず、カード情報の流出という最悪の事態を避けられます。もし情報流出が起きれば、被害者への対応、原因調査、決済停止、そして報道による信頼の失墜——中小のお店なら経営そのものが揺らぎます。非保持化は、その「最悪」の芽を根元から摘む備えです。
次に、不正利用による損失を減らせます。ECの不正利用では、商品を送ったあとにカードの持ち主から「身に覚えがない」と申し立てられ、売上が取り消される(チャージバック)ことがあります。商品は戻らず、代金も入らず、送料だけが残る——この二重の損失を、EMV3-Dセキュアや不正検知が防いでくれます。
そして、お客さんの安心が、選ばれる理由になります。「ここはカード情報をちゃんと守ってくれる」という感覚は、はっきりとは意識されなくても、安心して買える空気につながります。逆に、決済画面でつまずいたり、セキュリティに不安を感じさせたりすれば、カゴ落ちの原因にもなります。
一方で、気をつけたいのはやりすぎてお客さんを不便にしないこと。認証や確認を過剰に増やせば、正規のお客さんまで離脱してしまいます。いまのEMV3-Dセキュアが「あやしいときだけ確認する」設計になっているのは、まさにこのバランスのためです。守りと買いやすさの両立を意識しましょう。決済手段の選び方そのものは決済代行会社の選び方と手数料比較も参考になります。
明日からやること
- 契約している決済代行会社に、自社の連携方式が非保持化に対応しているかを確認する(対応していなければ、リンク型・トークン方式への切り替えを相談)。
- EMV3-Dセキュア(本人認証)が有効になっているかを確認する。まだなら有効化を依頼し、導入時期と手数料・影響を確認する。
- カード番号を人が触れる運用(電話・メールで聞く、管理画面で見るなど)が残っていないか棚卸しし、決済画面での入力に一本化する。
- 決済代行会社が提供する不正検知(属性・行動分析)のサービスがあるか、費用と効果を確認する。
- 不正決済やチャージバックが起きたときの止め方・返金・記録の手順を紙1枚にまとめておく。
- 日本クレジット協会や経済産業省の公式情報で、割賦販売法・セキュリティガイドラインの最新の求めを確認する(判断に迷う点は決済代行会社や専門家に相談)。
カード決済セキュリティ チェックリスト
- 自社サイトの連携方式が非保持化に対応している(カード番号を保存・処理・通過させない)
- リンク型・トークン方式など、カード情報を自社で持たないつなぎ方を選んでいる
- EMV3-Dセキュア(本人認証)が有効になっている
- セキュリティコード入力を求めている
- 決済代行会社の不正検知(属性・行動分析)の利用を検討・導入している
- 過去に不正のあった配送先など、あやしい宛先に気づける仕組みがある
- カード番号を電話・メール・管理画面で人が扱う運用が残っていない
- 不正決済・チャージバック時の手順(止める→返金→記録)を紙にまとめてある
- 割賦販売法・セキュリティガイドラインの最新情報を、公式・決済代行会社経由で確認している
- 守りを固めつつ、正規のお客さんが決済でつまずかない設計になっている
もう一度、あの「うちのお店は本当に大丈夫だろうか」という不安に立ち返ってみてください。その不安は、真面目にお店を続けているからこそ生まれるものです。そして幸いなことに、やるべきことははっきりしています。カード情報を自社に持たない(非保持化)、本人認証で盗まれた番号を使わせない(EMV3-Dセキュア)——この2つを決済代行会社に確認するだけで、あなたのお店は「お客さんのカード情報をちゃんと守れる店」へ一歩近づきます。むずかしい専門知識を全部覚える必要はありません。まずは今日、契約している決済代行会社のヘルプページを開いて、「非保持化」「3Dセキュア」の文字を探してみることから始めてみませんか。その小さな確認が、大切なお客さんとの信頼を、静かに守り続けてくれます。
関連記事・無料ツール
- ▶ 決済代行会社の選び方と手数料比較 — 決済のつなぎ方と手数料の基本
- ▶ チャージバック対策と返金対応の実務 — 不正決済が起きた後の実務
- ▶ ECのセキュリティ対策と不正注文の基本 — お店側を守る土台と不正注文対策
- ▶ アカウント乗っ取り対策|お客さんを不正ログインから守る基本 — 顧客アカウントを守る
- ▶ 後払い・PayPay等の決済追加でカゴ落ちを防ぐ — 決済手段を増やす工夫
- ▶ 商品ページ改善チェックリスト50
あなたのお店では、いま「カード情報の非保持化」と「EMV3-Dセキュア」は確認できていますか。使っている決済代行会社/カート名と、気になっている点を教えていただければ、無料診断で「まず何から確認すると効果的か」の順番を一緒に整理してお返しします。
参考(公式・一次情報)
※本記事は制度の考え方を分かりやすく整理したものです。割賦販売法やセキュリティ基準への具体的な適合判断は、契約している決済代行会社や専門家にご確認ください。