個人情報の漏えい対応フロー|報告義務と本人通知のあわてない手順
ある朝、出社してメールを開くと、決済サービスの会社から「お客様の注文で不正利用の疑いがあります」という連絡が入っていた。あるいは、サイトの管理画面がいつもと違う動きをしている。「まさか、うちが……」。心臓がドクンと鳴って、頭が真っ白になる。何から手をつければいいのか分からず、とりあえず検索してみるものの、専門用語ばかりで余計に不安になる——。個人情報の漏えい(お客様の名前や連絡先、カード情報などが外部に出てしまうこと)は、大きなお店でも小さなお店でも、ある日突然やってきます。
こんなとき、いちばん怖いのは「何をすればいいか分からないまま、時間だけが過ぎること」です。でも、逆に言えば——動く順番さえ知っていれば、パニックにならずに済むのです。しかも2022年4月以降、一定の漏えいが起きたときは、国の委員会への報告と、お客様への連絡が「やったほうがいい」ではなく「法律で決められた義務」になりました。だからこそ、事が起きる前に、対応の地図を持っておく意味があります。今日は、個人情報が漏れたときにあわてず動くための手順を、いっしょに整理していきましょう。
結論:漏えいが起きたら、動く順番は決まっています。①まず被害を止める(サーバー隔離・パスワード変更など)→②何が・どれだけ漏れたかを確かめる→③個人情報保護委員会へ報告する(速報+確報)→④お客様本人へ連絡する→⑤原因を直して再発を防ぐ。とくに③と④は、2022年4月施行の改正個人情報保護法で、一定の条件にあてはまると法律上の義務になりました。この記事の数値や条件は理解のための目安です。実際の判断は個人情報保護委員会の最新情報を確認し、不安があれば弁護士など専門家に相談してください。
いま何が起きているか|「報告するかどうか」は選べなくなった
以前は、個人情報が漏れても「どう対応するか」はお店の判断にゆだねられている部分がありました。ところが、2022年4月に施行された改正個人情報保護法によって、一定の漏えいが起きた場合は、国の機関である個人情報保護委員会(個人情報の取り扱いを監督する国の委員会)への報告と、お客様本人への通知が義務づけられました。「大ごとにしたくないから黙っておこう」が、通用しなくなったということです。
ここで大事なのは、すべての漏えいが報告義務の対象になるわけではない、という点です。法律で報告が必要とされているのは、おおまかに次の4つのいずれかにあてはまるケースです(詳しい定義は委員会の資料で確認してください)。
- 要配慮個人情報が含まれる漏えい:要配慮個人情報とは、本人の病歴や身体の障害、犯罪歴など、取り扱いに特に配慮がいる情報のことです。
- 不正に使われて財産的な被害が出るおそれがある漏えい:たとえばクレジットカード番号や、決済に使えるIDとパスワードの組み合わせなど。
- 不正の目的による行為で起きた漏えい:外部からの不正アクセスや、従業員による持ち出しなど、悪意が関わるもの。
- 1,000人を超える規模の漏えい:件数が大きいケース。
たとえ報告義務の対象でなくても、「1件だから関係ない」とは考えないほうが安全です。お客様との信頼という意味では、件数の大小にかかわらず、誠実に対応する姿勢が問われます。まずは「うちのお店は、どんな情報を、どこに預かっているのか」を把握しておくことが、いざというときの土台になります。日ごろの守り方はECのセキュリティ対策と不正注文の基本、お客様アカウントを守る備えはアカウント乗っ取り・不正ログインから顧客を守る対策にまとめています。
具体例|漏えいが起きてからの「5ステップ」
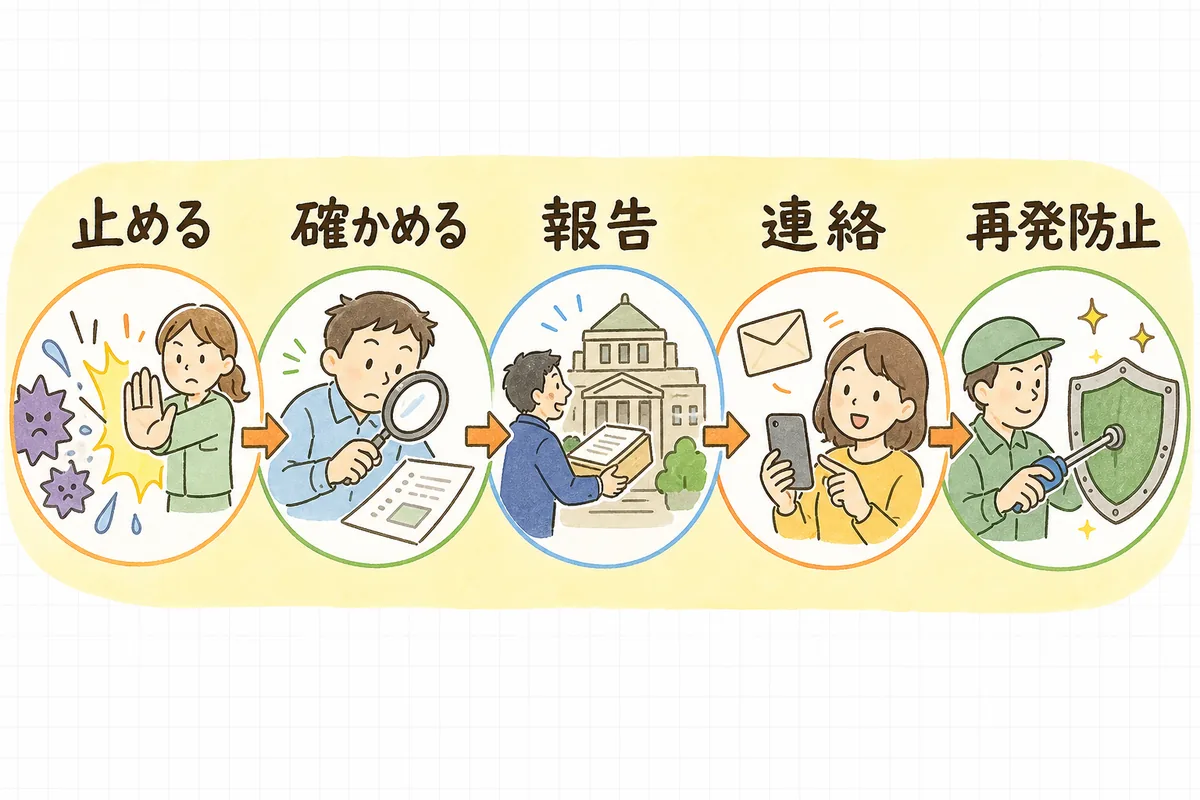
漏えいに気づいたら、次の順番で動きます。焦って④のお客様連絡から始めると、状況が固まっていないまま不正確な案内をしてしまい、かえって混乱を招きます。上から順にが鉄則です。
①まず被害を止める(初動) 最優先は、被害をこれ以上広げないことです。不正アクセスが疑われるなら、問題のあるサーバーやページをいったん止める(隔離する)、管理画面のパスワードをすぐ変える、あやしいアクセスを遮断する。原因がはっきりしないうちでも、「まず出血を止める」対応を先に行います。このとき、いつ・何に気づいたか、どんな操作をしたかを時系列でメモしておきましょう。この記録が、あとの報告と原因調査でそのまま役立ちます。
②何が・どれだけ漏れたかを確かめる(事実確認) 次に、漏れた可能性のある情報の「種類」と「件数」を確かめます。名前・住所・電話番号なのか、注文履歴なのか、クレジットカード番号なのか。何人分の可能性があるのか。ここで、前の章の「報告が必要な4つのケース」にあてはまるかを見立てます。カード情報が絡む、不正アクセスが原因、1,000人超——どれかに触れそうなら、報告義務の対象になる可能性が高いと考えて動きます。自分たちだけで判断が難しいときは、この段階で専門家や契約している制作・決済会社に相談します。
③個人情報保護委員会へ報告する(速報+確報) 報告義務の対象にあてはまる場合、個人情報保護委員会への報告は2段階で行います。
- 速報:漏えいを知ったあと「速やかに」報告します。この時点では、分かっている範囲でかまいません(全容が見えていなくてもよい)。
- 確報:調査してまとまった内容を、あらためて報告します。目安として原則30日以内、外部からの不正アクセスなど「不正の目的による行為」が原因の場合は60日以内が期限とされています。
日数や条件は法令・ガイドラインで定められており、変わることもあります。実際の期限や報告方法は、必ず個人情報保護委員会の公式サイトで最新の「漏えい等の報告」の案内を確認してください。
④お客様本人へ連絡する(本人通知) 報告義務の対象となる漏えいでは、対象となったお客様本人への連絡(本人通知)も義務です。連絡では、いつ・どんな情報が・どういう経緯で漏れた可能性があるか、お店がどんな対応をしているか、お客様に気をつけてほしいこと(例:身に覚えのない請求への注意、パスワードの変更)を、誠実に、分かりやすく伝えます。本人への連絡が難しい事情がある場合は、ホームページでの公表など、代わりの方法が認められることもあります。ここでの言葉づかいは、お店の信頼を左右します。事実を隠さず、しかし不安をあおりすぎず——クレーム対応の基本フローの考え方も参考になります。
⑤原因を直して再発を防ぐ(再発防止) 最後に、なぜ起きたのかを突き止め、同じことが起きない仕組みに直します。パスワードの使い回しをやめる、アクセス権限を見直す、システムを最新に保つ、従業員のルールを整える。ここまでやって、ようやく一区切りです。日常の予防策はプライバシーポリシーと個人情報の基本にも通じます。
やりがちなNGと、その直し方
・気づいたのに様子見してしまう:時間が経つほど被害も責任も大きくなる。→ まず止める初動を最優先に。
・確認が済む前にお客様へ一斉連絡:不正確な内容で混乱を招く。→ ②で事実を固めてから④へ。
・「1件だから報告しなくていい」と自己判断:カード情報や不正アクセスは件数に関わらず対象になり得る。→ 迷ったら専門家・委員会情報で確認。
・記録を残さない:報告も原因調査も進まない。→ 気づいた瞬間から時系列でメモ。
・社内に相談窓口がない:担当者が一人で抱え込む。→ 「誰に連絡するか」を平時に決めておく。
大切な注意|数字や条件は「目安」。最新の公式情報と専門家で確認する この記事の「4つのケース」「30日・60日」などは、理解を助けるための目安です。報告義務の対象や期限、報告の方法は、法令やガイドラインの改定で変わることがあります。実際の対応にあたっては、個人情報保護委員会の最新情報を確認し、判断に迷う場合は弁護士など専門家に相談してください。
あなたへの影響
- 対応の順番を先に知っておくだけで、いざというときのパニックが大きく減ります。「止める→確かめる→報告→連絡→再発防止」の5つを覚えておくことが、そのまま初動の速さになります。
- 報告と本人通知は法律上の義務です。対象にあてはまるのに対応しないと、お客様の信頼を失うだけでなく、法的な責任を問われるおそれもあります。「知らなかった」で済ませないための備えが要ります。
- 平時の準備がすべてを決めます。どんな情報をどこに預かっているか、誰に連絡するか、記録をどう残すか。これを事前に決めておくお店ほど、実際に起きたときの被害と混乱を小さく抑えられます。
明日やること
- お店が預かっている個人情報の棚おろしをする。名前・連絡先・注文履歴・カード情報などを、どこに(自社サーバー・カート・決済会社・外部ツール)保管しているか書き出します。
- 「もし漏れたら誰に連絡するか」を1枚に決める。社内の責任者、契約している制作・決済会社、相談先の専門家の連絡先をまとめておきます。
- 本記事の5ステップを印刷して手元に置く。あわてたときに順番を思い出せる「対応の地図」にします。
- 個人情報保護委員会の公式サイトで、「漏えい等の報告」の最新の案内に一度目を通す。報告の様式や期限の考え方をつかんでおきます。
- 日常の守りを点検する。パスワードの使い回しをやめる、管理画面のアクセス権限を見直す、システムを最新に保つ——できるところから1つずつ。
個人情報の漏えい対応 チェックリスト
- 預かっている個人情報の種類と保管場所を書き出している
- 漏えい時の連絡先(社内・委託先・専門家)を1枚にまとめている
- 「止める→確かめる→報告→連絡→再発防止」の順番を共有している
- 報告義務の対象となる4つのケースを把握している
- 気づいた瞬間から時系列で記録を残す運用にしている
- 速報・確報の期限(原則30日/不正アクセス等は60日)を確認している
- 本人通知で伝える内容(経緯・対応・注意点)を用意できる
- 委員会の最新情報を確認する担当を決めている
- 判断に迷ったときの専門家の相談先を確保している
不正アクセスや情報漏えいは、想像するだけで気が重くなるテーマです。でも、備えは「不安をなくすため」ではなく、「お客様の信頼を守るため」にあります。順番を知り、連絡先を決め、記録を残す——たったこれだけの準備が、いざというときにあなたと大切なお客様を守ってくれます。今日はまず、預かっている情報の棚おろしを1枚だけ作るところから。小さな備えの一歩が、お店を確かに強くします。
関連記事・無料ツール
- ▶ ECのセキュリティ対策と不正注文の基本
- ▶ アカウント乗っ取り・不正ログインから顧客を守る対策
- ▶ プライバシーポリシーと個人情報の基本
- ▶ クレーム対応の基本フロー
- ▶ EC担当者のチェックリスト50
あなたのお店では、いま「もし個人情報が漏れたら、誰に何を連絡するか」を決めていますか。無料診断で、漏えいに備えた棚おろしと連絡先づくりを、いっしょに整えます。